TheStakk /seguridad

Seguridad y gobernanza

Diseñado para un trabajo que no puede vivir en un gestor de contraseñas compartido.

TheStakk rodea cada aplicación y cada espacio de trabajo de aislamiento, gestión de credenciales, permisos e historial de ejecución desde el primer día.

Aislamiento de tenants

Región UE
Cliente A bóveda propia
Cliente B bóveda propia
Cliente C bóveda propia

sin datos compartidos · sin credenciales compartidas

Una sola capa de ejecución

Medida por espacio de trabajo. Cada ejecución registrada, exportable y atribuible.

Controles esenciales

La seguridad forma parte de la arquitectura del producto.

No es una capa que se añade cuando el departamento de compras la pide. Estos controles existen en cada despliegue, en ambas modalidades comerciales.

7 controles · cada espacio de trabajo

01

Bóveda cifrada

Credenciales de clientes cifradas en reposo, nunca visibles en registros ni interfaces.

02

Aislamiento de tenants

Separación estricta de clientes, datos, entradas y resultados. Aplicada a nivel de base de datos.

03

Acceso basado en roles

Controle quién puede ejecutar apps, gestionar credenciales y ver resultados, en cada espacio de trabajo.

04

Registro de auditoría

Historial completo de ejecuciones, por cliente, exportable.

05

RGPD y Ley de IA de la UE

Infraestructura europea, tratamiento de datos documentado y obligaciones de transparencia cubiertas por defecto.

06

Seguridad de cuentas, en serio

Autenticación de dos factores (TOTP), gestión de sesiones activas con cierre de sesión remoto y un registro completo de quién hizo qué y cuándo, en cada espacio de trabajo.
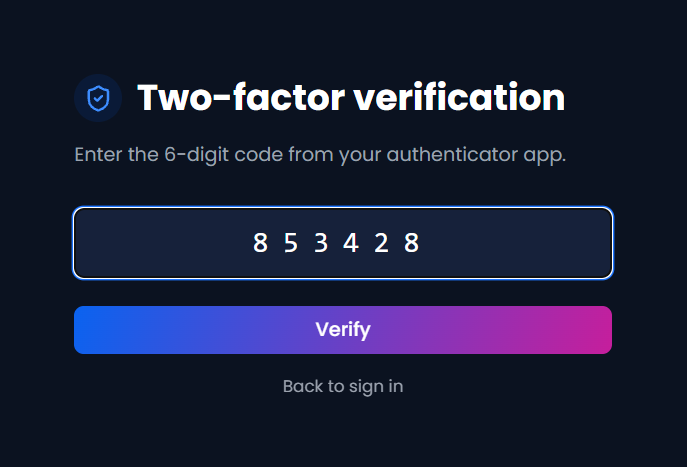
Pantalla de verificación en dos pasos: introduzca el código de 6 dígitos de su app de autenticación
07

Integraciones blindadas

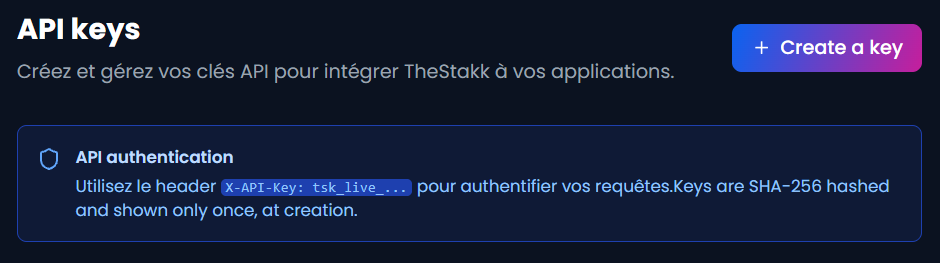
Conexiones OAuth con permisos verificados, claves API restringidas por endpoint con listas de IP autorizadas, cuotas por clave y revocación en un clic. El acceso de terceros se concede de forma restringida y se revoca al instante.
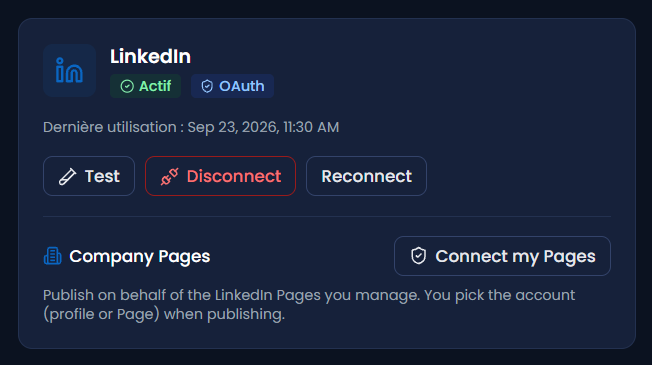
Cuenta de LinkedIn conectada mediante OAuth, con prueba, desconexión y reconexión
Pantalla de claves API: claves con hash SHA-256 que solo se muestran una vez, al crearlas

Flujo de datos

Qué ocurre desde la conexión hasta el resultado.

01

Las credenciales entran en la bóveda

Los secretos se cifran y se mantienen fuera de las interfaces de las aplicaciones, los resultados y los registros de ejecución.

02

El trabajo se ejecuta en su espacio

Las entradas, los datos y los resultados permanecen separados de cualquier otro tenant, ya sea cliente directo o cliente de una agencia.

03

Cada ejecución deja un registro

Los usuarios autorizados pueden revisar y exportar el historial de ejecuciones sin exponer la lógica interna de las aplicaciones.

04

Los datos del cliente siguen siendo del cliente

Se tratan para producir el resultado solicitado y nunca se usan para entrenar un modelo.

Compromisos publicados

Respuestas claras antes de que el departamento de compras pregunte.

Alojado en la Unión Europea
Credenciales cifradas en una bóveda aislada
Su espacio separado de todos los demás clientes
Nunca se usan para entrenar ningún modelo
Acceso basado en roles, bajo su control
Cada ejecución registrada y exportable
Lista completa de subencargados publicada
Acuerdo de tratamiento de datos↗ Política de privacidad ↗

Elija cómo usar TheStakk

Los controles son los mismos en cada modalidad.

Las empresas los reciben directamente. Las agencias los extienden a cada espacio de cliente.