TheStakk /sécurité

Sécurité et gouvernance

Conçu pour un travail qui n’a pas sa place dans un gestionnaire de mots de passe partagé.

TheStakk entoure chaque application et chaque espace d’isolation, de gestion des identifiants, de permissions et d’historique d’exécution, dès le premier jour.

Isolation des tenants

Région UE
Client A coffre dédié
Client B coffre dédié
Client C coffre dédié

aucune donnée partagée · aucun identifiant partagé

Une seule couche d’exécution

Mesurée par espace. Chaque exécution journalisée, exportable, attribuable.

Contrôles essentiels

La sécurité fait partie de l’architecture du produit.

Pas une couche ajoutée quand le service achats la réclame. Ces contrôles existent dans chaque déploiement, sur les deux parcours commerciaux.

7 contrôles · dans chaque espace

01

Coffre-fort chiffré

Identifiants clients chiffrés au repos, jamais affichés dans un journal ni dans une interface.

02

Isolation des tenants

Séparation stricte des clients, des données, des entrées et des résultats. Appliquée au niveau de la base de données.

03

Accès par rôle

Décidez qui peut exécuter les applications, gérer les identifiants et consulter les résultats, espace par espace.

04

Piste d’audit

Historique complet des exécutions, par client, exportable.

05

RGPD & AI Act européen

Infrastructure européenne, traitements de données documentés, obligations de transparence prises en charge par défaut.

06

Une sécurité des comptes digne de ce nom

Double authentification (TOTP), gestion des sessions actives avec déconnexion à distance, et traçabilité complète de qui a fait quoi, et quand, dans chaque espace.
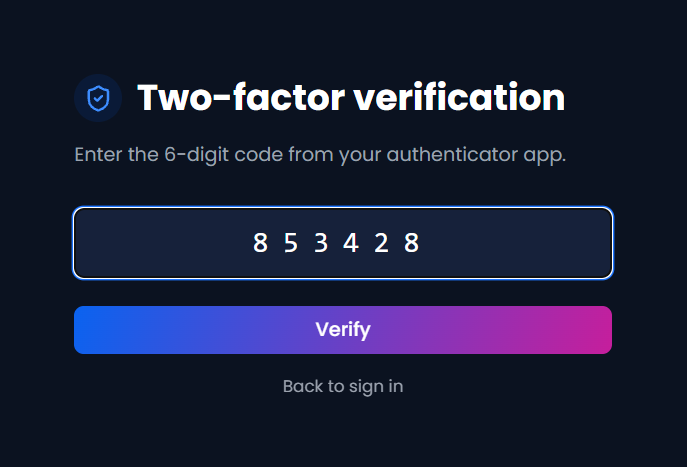
Écran de double authentification : saisissez le code à 6 chiffres de votre application d’authentification
07

Intégrations verrouillées

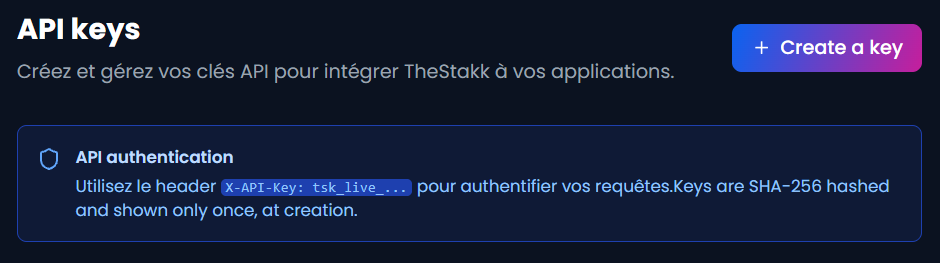
Connexions OAuth aux périmètres vérifiés, clés API restreintes par endpoint avec listes d’IP autorisées, quotas par clé et révocation en un clic. Les accès tiers sont accordés au plus juste et révoqués instantanément.
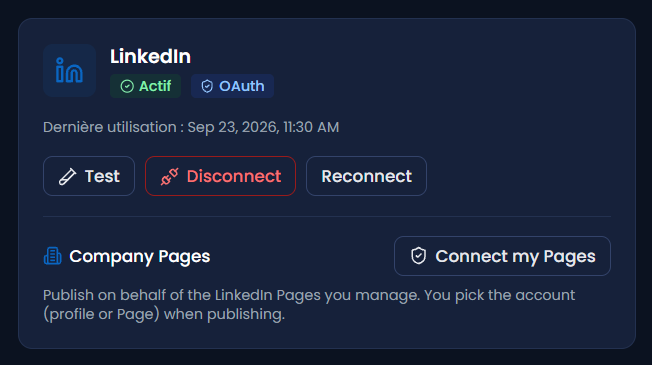
Compte LinkedIn connecté via OAuth, avec test, déconnexion et reconnexion
Écran des clés API : clés hachées en SHA-256 et affichées une seule fois, à la création

Flux de données

Ce qui se passe, de la connexion au résultat.

01

Les identifiants entrent dans le coffre

Les secrets sont chiffrés et tenus à l’écart des interfaces applicatives, des résultats et des journaux d’exécution.

02

Le travail s’exécute dans son espace

Entrées, données et résultats restent séparés de tous les autres tenants, clients directs comme clients d’agence.

03

Chaque exécution laisse une trace

Les utilisateurs autorisés peuvent consulter et exporter l’historique des exécutions sans exposer la logique interne des applications.

04

Les données du client restent au client

Elles sont traitées pour produire le résultat demandé et ne servent jamais à entraîner un modèle.

Engagements publics

Des réponses claires avant même que le service achats ne pose la question.

Hébergé dans l’Union européenne
Identifiants chiffrés dans un coffre isolé
Votre espace séparé de tous les autres clients
Aucun entraînement de modèle sur vos données
Accès par rôle, contrôlé par vous
Chaque exécution journalisée et exportable
Liste complète des sous-traitants publiée
Accord de traitement des données↗ Politique de confidentialité ↗

Choisissez comment utiliser TheStakk

Les contrôles restent les mêmes, quel que soit le parcours.

Les entreprises en bénéficient directement. Les agences les étendent à chacun de leurs espaces clients.