Comment fonctionne TheStakk
Du workflow IA à une application fiable.
TheStakk apporte la couche produit qui manque d’ordinaire à une automatisation : une interface utilisable, des espaces isolés, des identifiants sécurisés, des mises à jour centralisées, la gouvernance et une exécution mesurée.
Ce qu’ajoute TheStakk
Interface client
Des champs guidés, des résultats clairs. La seule couche que votre client voit jamais.
Gouvernance
Isolation des tenants, RBAC, piste d’audit, exécution mesurée.
Identité et secrets
Votre marque, votre domaine, des identifiants dans un coffre chiffré.
Le workflow
La logique que vous avez déjà construite. Reconstruite en skill natif.
Trois couches que votre workflow n’a pas à lui seul
Le cycle d’exploitation
Quatre étapes. Un système reproductible.
Les quatre mêmes étapes, que votre équipe utilise les applications ou qu’une agence les exploite pour un client.
4 étapes · configurer une fois · exécuter sans limite
Choisir l’application
Partez du catalogue ou apportez un workflow éprouvé qui mérite de devenir un produit réutilisable.
Configurer l’espace
Connectez les identifiants, définissez les règles, importez vos éléments de marque et attribuez les accès, le tout dans un langage guidé.
Un seul consentement Google couvre Sheets, Gmail, Contacts, Drive et Business Profile — des accès visibles et révocables à tout moment.
Produire du travail réel
Les utilisateurs remplissent une interface ciblée et reçoivent un résultat défini et vérifiable, sans voir la logique sous-jacente.
Exploiter une seule fois
Consommation, historique d’exécution, permissions et mises à jour sont gérés de façon centralisée pour tous les déploiements.
L’expérience utilisateur
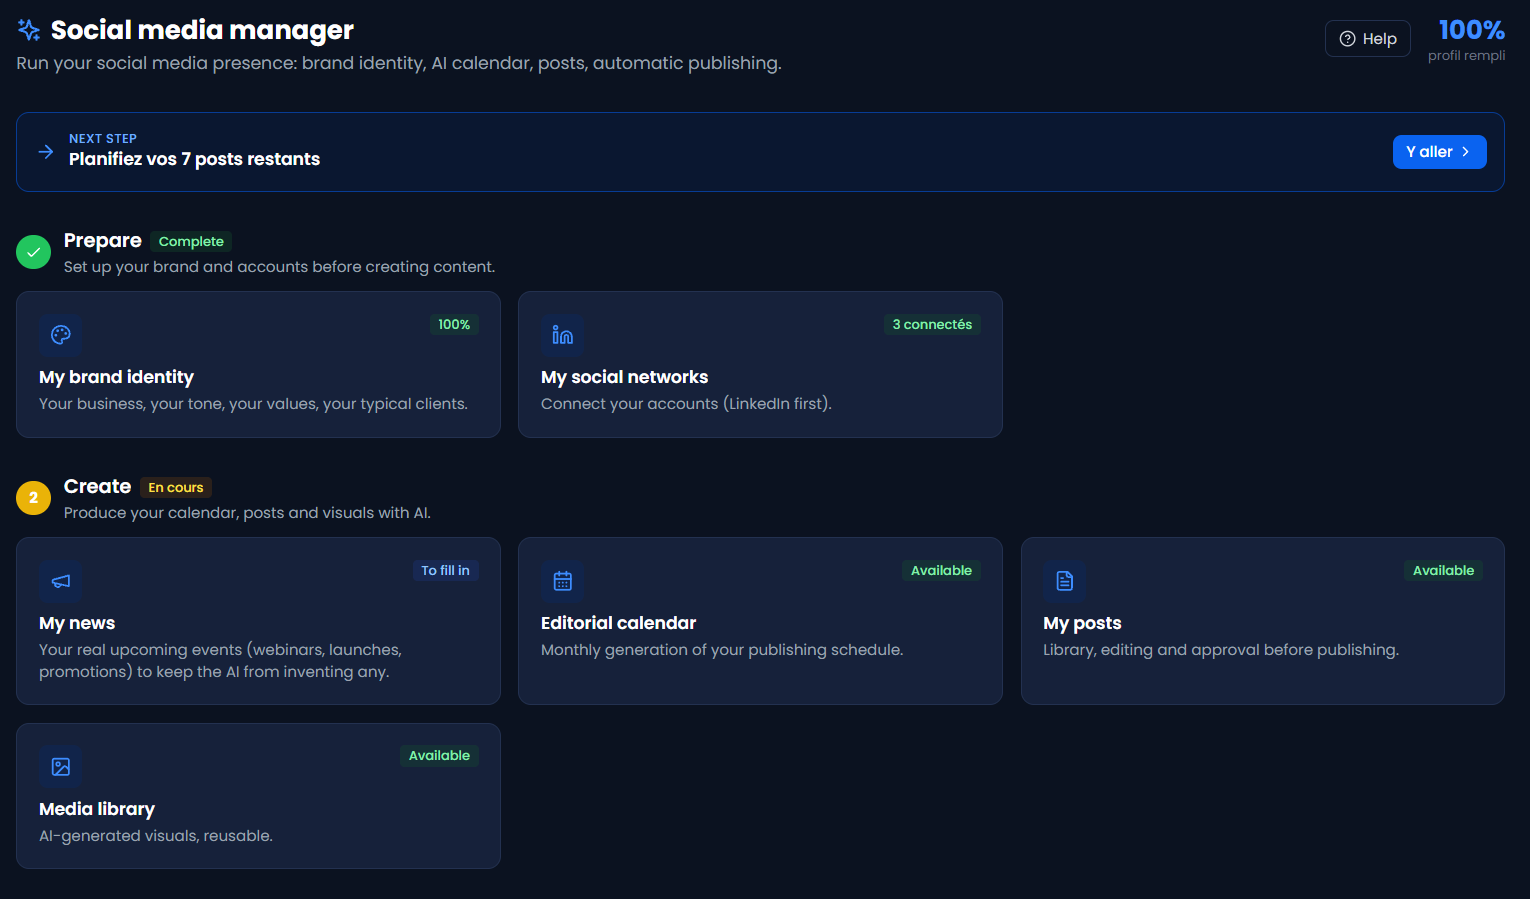
L’utilisateur voit une application, pas un empilement d’automatisations.
Chaque application ne demande que les informations nécessaires à la tâche. Le workflow, les prompts, les identifiants et l’infrastructure d’exécution restent derrière l’interface.
Ce qui change vraiment
La puissance reste. La complexité s’efface.
Un workflow peut fonctionner parfaitement sans être utilisable par une équipe. TheStakk l’entoure d’une interface de travail et d’un cadre d’exploitation.
Sous le capot
L’infrastructure autour de l’intelligence.
Trois couches, construites une fois et appliquées à chaque déploiement. C’est ce qui manque toujours à une automatisation isolée, et ce qui permet à un workflow de devenir un produit.
3 couches · 16 capacités · un seul socle d’exploitation
Interface de l’application
Ce que voit la personne qui utilise l’application. Rien du workflow, du modèle ni des identifiants n’apparaît à ce niveau.
Saisie guidée
Chaque application demande les quelques champs utiles à la tâche, en langage clair, sans zone de prompt.
Résultats définis
Un résultat au format connu : un rapport, un brouillon, une liste notée. Vérifiable avant utilisation.
Formulaires toujours à jour
Quand une application s’améliore, l’interface évolue avec elle. Personne n’a rien à réapprendre.
Aucune surface technique
Pas de prompts, pas de clés API, pas de graphe de nœuds, pas de journaux. L’infrastructure reste invisible d’ici.
Identité et isolation
Chaque organisation est un tenant distinct. La séparation est imposée dans la couche de données, pas par convention.
Séparation des tenants
Chaque client est un tenant distinct, séparé au niveau de la base. Aucune requête ne circule entre eux.
Coffre d’identifiants chiffré
Les clés sont chiffrées au repos et injectées à l’exécution. Jamais affichées dans une interface ni dans un journal.
Accès par rôle
Qui peut exécuter les applications, gérer les identifiants et consulter les résultats se définit espace par espace.
Marque et domaine
Dans le modèle agence, l’espace porte la marque, le domaine et les tarifs de l’agence.
Exécution et gouvernance
La partie construite une fois et appliquée à chaque déploiement – la raison pour laquelle dix clients ne signifient pas dix infrastructures.
Exécution mesurée
Crédits consommés par application, par espace, par mois. La marge est connue avant la facture.
Historique d’exécution exportable
Chaque exécution est enregistrée : quelle application, quel client, quand, ce qu’elle a consommé.
Mises à jour centralisées
Une application est améliorée une fois et chaque déploiement en profite. Aucun écart de version entre clients.
Connecteurs partagés
Une bibliothèque d’intégrations vérifiées, plutôt qu’une connexion sur mesure par client.
Skills vérifiés
Chaque skill est vérifié avant d’arriver dans un espace client.
Traitement dans l’UE
Infrastructure européenne, traitements documentés, sous-traitants publiés.
Clés API restreintes
Clés limitées par endpoint, avec listes d’IP autorisées et quotas par clé. Branchez vos propres outils, selon vos règles.
Domaines personnalisés vérifiés
Les domaines en marque blanche sont vérifiés par DNS, pas simplement redirigés.
Questions
Ce que l’on nous demande sur la plateforme.
Puis-je apporter un workflow existant ? +
Un workflow éprouvé peut être reconstruit en skill natif. Ce n’est pas un import universel en un clic : la compatibilité et l’adaptation nécessaire sont évaluées avant le déploiement.
Que voit l’utilisateur final ? +
Une application avec des champs guidés et des résultats à relire. Connexions, contexte de marque et accès sont configurés dans l’espace. L’utilisateur ne manipule jamais le graphe d’automatisation.
Qu’est-ce qui change entre un usage entreprise et un usage agence ? +
Les entreprises utilisent les applications pour leurs propres équipes. Les agences les déploient chez leurs clients sous leur marque et leur domaine, et portent la relation commerciale. Le socle technique est le même.